Агентный ИИ и генеративный ИИ: системы контента и действий
Сравнение генеративных систем создания контента с агентными системами действий и разбор того, как должны измениться инструменты, права доступа, память, оценка и человеческий контроль.
Dali
Dali - студия AI agent systems. Давид ведёт engineering и продукт, Лиана - operations и fit процессов. Делаем production-агентов в tools, которыми команда уже пользуется.
David Hakobyan · LinkedIn · Dali
Генеративный ИИ создаёт синтетический контент, например текст, изображения, код или аудио, в ответ на запрос. Агентный ИИ стремится достичь цели: планирует шаги, вызывает инструменты, сохраняет состояние и действует во внешних системах, пока не завершит работу или не сработает условие безопасной остановки.
Различие не в позиционировании продукта. Важно, только ли система возвращает результат для проверки человеком или способна менять записи, отправлять сообщения, переводить деньги и запускать рабочие процессы без повторного ввода действия человеком.
После перехода этой границы требования к контролю меняются. Нужны ограниченные права доступа, правила работы памяти, оценка побочных эффектов, подтверждение человеком необратимых шагов и назначенный ответственный, способный остановить выполнение. Именно это практическое различие рассматривается в статье.
Если вам нужны продуктовые категории, такие как чат-бот, помощник, RPA и агент, обратитесь к отдельной классификации в статье ИИ-агент, чат-бот, помощник и RPA: в чём разница. Эта страница посвящена различию между выдачей контента и достижением цели.
Что означает каждый термин
Генеративный ИИ
В документе NIST Generative Artificial Intelligence Profile генеративный ИИ определяется как класс моделей, создающих производный синтетический контент, включая изображения, видео, аудио, текст и другие цифровые материалы (NIST AI 600-1).
С точки зрения продукта ценность обычно представляет результат, который выдаёт модель: черновик письма, краткое изложение, изображение, фрагмент кода или структурированное предложение. Решение о публикации, отправке или включении изменений в код по-прежнему принимает человек.
Google Cloud описывает генеративный ИИ как технологию, ориентированную на создание нового контента по входным запросам, где именно модель находится в центре создаваемой ценности (Google Cloud on agentic AI).
Агентный ИИ
Google Cloud определяет агентный ИИ как развитую форму ИИ, ориентированную на автономное принятие решений и выполнение действий: постановку целей, планирование и выполнение задач при ограниченном постоянном участии человека (Google Cloud on agentic AI). Google также описывает агентные системы как решения, в которых генеративные модели служат «мозгом», а действия выполняются с помощью инструментов, поэтому на практике полезно различать выдачу только контента и целенаправленные действия в заданных рамках.
Google Cloud также определяет ИИ-агентов как программные системы, которые стремятся к целям и выполняют задачи, используя рассуждение, планирование, память и некоторую степень автономии (Google Cloud on AI agents).
OpenAI описывает агентов как приложения, которые планируют работу, вызывают инструменты, организуют взаимодействие между специалистами и сохраняют достаточно состояния для выполнения многоэтапных задач (OpenAI agents guide).
Важная исследовательская основа такого цикла - ReAct: чередование рассуждений и действий, при котором система планирует, действует, наблюдает и продолжает работу, а не просто выдаёт окончательный ответ (ReAct paper).
Рекомендация: воспринимайте «агентность» как характеристику архитектуры с целями, инструментами и побочными эффектами, а не как маркетинговое улучшение прежнего окна чата.
Система контента и система действий
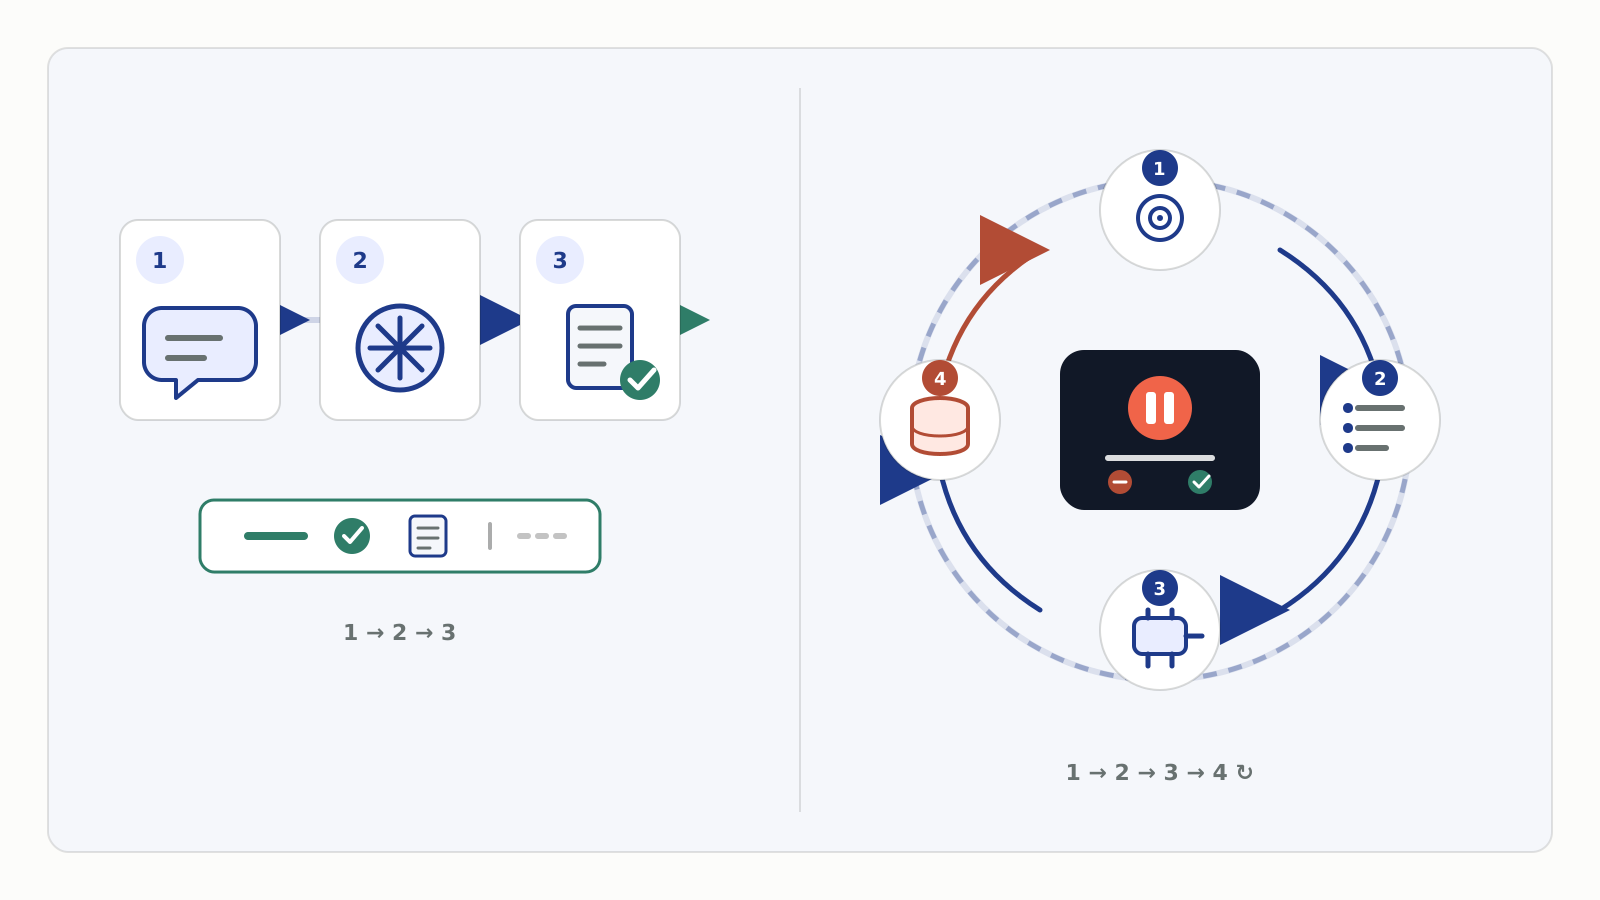
Слева показан генеративный путь, который создаёт контент для проверки человеком. Справа показан агентный путь, который циклически использует инструменты и может менять внешние системы, поэтому для него важны права доступа, память, оценка и подтверждение человеком.
В системе контента модель создаёт материал и останавливается. Обычно сбой означает неверный, неполный или вводящий в заблуждение контент, который проверяющий всё ещё может не допустить к выпуску.
В системе действий модель участвует в цикле: собирает контекст, планирует следующий шаг, вызывает инструмент, наблюдает результат и продолжает работу. Вызов инструментов служит механическим мостом: модель запрашивает функцию, приложение или платформа выполняет её, а результат возвращается в систему для продолжения работы (OpenAI function calling, Anthropic tool use).
Пороговым событием становится изменение внешнего состояния. Как только система получает возможность записывать данные в CRM, оформлять возврат, бронировать время, публиковать сообщение или создавать обращение, оценивать только качество текста уже недостаточно. Необходимо оценивать, произошло ли нужное изменение в реальном мире с надлежащими правами доступа.
Сравнительная таблица
| Параметр | Генеративный ИИ (система контента) | Агентный ИИ (система действий) |
|---|---|---|
| Цель | Создать полезный материал, который человек использует или редактирует | Выполнить многоэтапную задачу в инструментах и рабочих процессах |
| Цикл | Запрос на входе, контент на выходе; обычно работа завершается после создания результата | Планировать, действовать через инструменты, наблюдать и повторять до завершения или остановки |
| Инструменты | Необязательный поиск данных или простые вспомогательные средства; побочные эффекты не являются продуктом | Полноценные вызовы инструментов, которые читают и изменяют внешние системы |
| Состояние | В основном контекст разговора или сеанса, необходимый для подготовки материала | Состояние задачи, результаты инструментов, память и долговременные деловые записи |
| Автономность | Реагирует на каждый запрос; следующий шаг задаёт человек | Степень автономности меняется в рамках правил; система может продолжать многоэтапную работу |
| Последствия сбоя | Вводящий в заблуждение черновик, потраченное на проверку время, репутационный риск от контента | Ошибочная запись, платёж или сообщение, каскадный ущерб рабочему процессу |
| Оценка | Качество контента: точность, тон, полнота и соответствие правилам | Результат выполнения: правильность действий, безопасные отказы, восстановление и стоимость |
| Человеческий контроль | Проверка и редактирование перед публикацией или отправкой | Этапы подтверждения, инструменты с минимальными правами, журналы действий, аварийная остановка и назначенный ответственный |
Эта таблица помогает принять решение, но не утверждает, что любая генеративная функция безопасна или что каждый агент должен быть полностью автономным. Во многих системах реальной эксплуатации генеративные модели работают внутри агентного цикла, однако действия высокого риска всё равно требуют одобрения человеком (OpenAI guardrails and human review, участие человека в работе ИИ-агентов).
Разница в контроле: что должно измениться
При переходе от контента к действиям модель перестаёт быть всем продуктом. Самим продуктом становятся средства контроля инструментов, удостоверения личности, памяти и ответственности.
Права доступа
Черновику не нужна служебная учётная запись с правом записи в рабочие системы. Агенту, обновляющему записи клиентов, такая учётная запись нужна.
Рекомендация: ограничьте каждый инструмент минимально необходимым набором действий, используйте отдельные учётные данные для каждой интеграции и не выдавайте широкие права администратора только потому, что так было проще провести демонстрацию. Проверки безопасности со стороны покупателя рассмотрены в чек-листе безопасности ИИ-агентов для покупателей и статье о безопасном вызове инструментов бизнес-агентами.
Память
Генеративные сеансы часто сохраняют краткую историю чата, чтобы создаваемый материал оставался связным. Агентные системы могут сохранять краткосрочное состояние задачи, долговременную память или найденные знания между шагами (Google Cloud on AI agents).
Из-за этого возникают вопросы о сроках хранения, доступе и актуальности. Сохранение неверного факта перестаёт быть только проблемой формулировки, если впоследствии агент действует на его основе. О выборе источников и проектировании памяти читайте в статье RAG, память и привязка агентов к источникам. Полная сборка контекста во время выполнения и жизненный цикл его истечения рассмотрены в статье инженерия контекста для ИИ-агентов.
Изменения внешнего состояния
Системы контента не меняют внешний мир, пока не вмешается человек. Агентные системы могут изменять обращения, счета, календари, поля CRM и каналы связи.
Рекомендация: отнесите каждый инструмент к одной из трёх категорий: только чтение, обратимая запись или необратимая запись, а необратимые операции проводите через обязательное подтверждение, пока накопленные данные не позволят ослабить контроль. Идемпотентная запись и явное подтверждение действий с серьёзными последствиями - необходимые практики для рабочих систем, а не необязательная отделка.
Оценка и описание рисков
Документ NIST AI Risk Management Framework представляет собой добровольное руководство для ИИ-систем на протяжении всего их жизненного цикла, организованное вокруг функций Govern, Map, Measure и Manage (NIST AI RMF). В Generative AI Profile выделены риски, уже свойственные системам контента, включая конфабуляцию, то есть уверенно сформулированные неверные сведения, и проблемы взаимодействия человека с ИИ, например чрезмерное доверие и склонность полагаться на автоматизацию (NIST AI 600-1).
Эти риски контента не исчезают в агентных системах. Они усиливаются, когда выдуманное утверждение превращается в аргумент для вызова инструмента.
Рекомендация: оценивайте качество генерации и результаты действий по отдельности. Убедительный ответ, который вызывает неверный инструмент, всё равно означает неудачное выполнение.
Человеческий контроль
Контроль генеративной системы обычно сводится к правилу: «не выпускать, пока кто-то не прочитал». Контроль агентной системы означает: «не выполнять рискованный шаг, пока его не разрешат правила или человек», а также вести журналы, показывающие, что система увидела, решила и сделала (OpenAI agents guide).
Полная автономная работа без наблюдения не должна быть деловой целью по умолчанию. Начинайте с вспомогательной автономности или обязательного подтверждения и расширяйте самостоятельность только тогда, когда это подтверждают оценка и установленная ответственность. Архитектура рабочих систем подробно описана в статье что такое ИИ-агент для реальной эксплуатации.
Виды сбоев
Сбои генеративных систем
- Конфабуляция. Модель с высокой уверенностью выдумывает факты, ссылки или формулировки правил (NIST AI 600-1).
- Несоответствие правилам или тону. Текст звучит убедительно, но нарушает требования бренда, закона или канала распространения.
- Чрезмерное доверие. Проверяющие перестают перепроверять результат, потому что черновик «звучит правильно». В GenAI Profile это отмечено как риск взаимодействия человека с ИИ.
Такие сбои причиняют вред, когда контент публикуют или принимают на веру без проверки. Обычно их всё ещё можно предотвратить, отказавшись от публикации.
Сбои агентных систем
- Неверный инструмент при полной уверенности. Модель выбирает действие, которое соответствует формулировке цели, но нарушает деловое правило.
- Избыточные права. Широкие полномочия превращают локальную ошибку в масштабный ущерб.
- Устаревший или отравленный контекст. Ошибочная память или поиск без надёжных источников направляют последующие вызовы инструментов по неверному пути.
- Бесполезное повторение цикла. Повторные попытки без идемпотентности создают дубликаты платежей, сообщений или обращений.
- Незаметные побочные эффекты. Действия успешно выполняются в системах учёта, а в чате появляется лишь расплывчатое сообщение об успехе.
- Отсутствие аварийной остановки. Никто не может быстро прервать неправильно работающий процесс.
Операционные меры против этих сбоев рассмотрены в статьях сбои агентов в реальной эксплуатации и разница между демонстрацией и рабочей системой.
Гипотетический пример: генеративный помощник готовит письмо о возврате средств, которое отправит сотрудник. Агентный процесс, способный оформить возврат через платёжный инструмент, требует иных мер контроля, даже если используется то же семейство моделей.
Когда достаточно генеративной системы, а когда оправдана агентная
Оставайтесь на генеративном подходе, если задача состоит в подготовке черновика, краткого изложения, переписывании, классификации или выдаче рекомендации, а единственным участником, изменяющим системы учёта, остаётся человек.
Переходите к агентной архитектуре, если задача требует многоэтапной работы в нескольких инструментах, повторный ручной ввод обходится дорого, а успех можно определить как завершённый результат с наблюдаемыми шагами.
Не добавляйте инструменты только потому, что модель умеет их вызывать. Если процесс неясен, выполняется редко, требует значительного профессионального суждения или связан с юридически чувствительными решениями без обязательного подтверждения, выберите помощь в создании контента или более простую автоматизацию. Подробнее читайте в статье когда не следует использовать ИИ-агентов.
Рекомендация: начните проверку агентной системы с одного узкого рабочего процесса, явных контрактов инструментов, назначенного ответственного и обязательного подтверждения необратимых действий. Расширяйте её только после того, как журналы и оценка подтвердят надёжность выполнения на реальных входных данных.
Частые вопросы
Агентный ИИ - это просто генеративный ИИ с инструментами?
Часто сама модель является генеративной, а агентность создаёт окружающий её цикл: цели, выполнение действий инструментами, состояние и условия остановки (Google Cloud on agentic AI, OpenAI agents guide). Инструменты без целевого цикла и состояния ближе к вызову функций, добавленному к чату, чем к рабочей системе действий.
Каждой ли компании нужен агентный ИИ?
Нет. Многие ценные сценарии остаются генеративными: подготовка шаблонов ответов службы поддержки, кратких итогов встреч, черновиков предложений или кода для инженеров, которые по-прежнему его проверяют и выпускают. Агентная архитектура нужна для целей, требующих повторяющихся действий в системах, а не для каждого окна ввода запроса.
Как обсуждать риски с руководством?
Разделяйте риск контента и риск действий. Профиль NIST GenAI помогает рассматривать конфабуляцию, конфиденциальность и чрезмерное доверие к созданному контенту (NIST AI 600-1). Риск действий требует дополнительных операционных средств контроля: прав доступа, обязательных подтверждений, оценки побочных эффектов и назначенной ответственности. Функции Govern, Map, Measure и Manage из AI RMF дают добровольную основу для такого разговора, но не являются сертификатом (NIST AI RMF).
Следующий шаг с Dali
Если вы уже используете генеративные модели и собираетесь подключить инструменты, способные отправлять сообщения, записывать данные, проводить платежи или менять сведения о клиентах, полезный вопрос звучит не так: «какая модель является агентной?» Полезнее спросить, рассчитаны ли права доступа, память, оценка и подтверждение человеком на побочные эффекты.
Запросите у Dali проверку готовности агента к реальной эксплуатации, чтобы разложить один рабочий процесс на безопасный путь создания контента или путь действий с обязательным подтверждением, а также определить ответственность и условия остановки до широкого запуска.